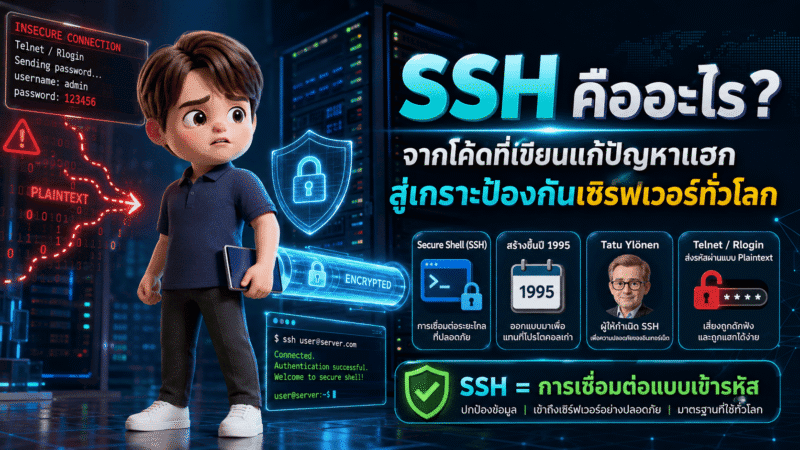

SSH (Secure Shell) คือโปรโตคอลสำหรับสร้างการเชื่อมต่อที่เข้ารหัสระหว่างคอมพิวเตอร์ โดยถูกสร้างขึ้นในปี 1995 หลัง Tatu Ylönen พบว่าระบบอย่าง Telnet และ Rlogin ส่งรหัสผ่านเป็น Plaintext และเสี่ยงต่อการถูกดักข้อมูล
จากจุดเริ่มต้นที่เกิดจาก:
การแฮก
↓
ความโกรธ
↓
การเขียนโค้ดแก้ปัญหา
SSH กลายเป็นหนึ่งในโครงสร้างพื้นฐานสำคัญของโลกอินเทอร์เน็ต และต่อมาถูกต่อยอดเป็น:
OpenSSH
ซึ่งกลายเป็นมาตรฐานสำคัญในการดูแลเซิร์ฟเวอร์และระบบ Linux ทั่วโลก
ก่อนมี SSH อินเทอร์เน็ตปลอดภัยแค่ไหน?
โปรโตคอลอย่าง:
- Telnet
- Rlogin
- RSH
ส่งข้อมูลแบบ:
Plaintext
หมายความว่า:
Username
Password
ข้อมูลที่ส่ง
สามารถถูกดักอ่านได้ด้วย:
Packet Sniffer
ปัญหาจึงเหมือนกับการส่งจดหมายที่เขียนรหัสผ่านไว้บนหน้าซอง
จุดกำเนิดของ SSH ในปี 1995
ในเดือนมกราคม 1995 เครือข่ายของ:
Helsinki University of Technology
ถูกโจมตีด้วย Packet Sniffer
หนึ่งในผู้ได้รับผลกระทบคือ:
Tatu Ylönen
เขาจึงสร้างระบบสำหรับ:
เข้ารหัสการเชื่อมต่อ
และตั้งชื่อว่า:
Secure Shell
โดยใช้:
Port 22
เป็นพอร์ตมาตรฐาน
จากโปรเจกต์ส่วนตัวสู่ซอฟต์แวร์ระดับโลก
เดือนกรกฎาคม 1995:
SSH 1.0
ถูกเผยแพร่ให้ใช้งานฟรีพร้อม Source Code
ภายในเวลาเพียงประมาณครึ่งปี:
20,000 Users
ใน:
50 ประเทศ
การเติบโตอย่างรวดเร็วทำให้ Ylönen ก่อตั้ง:
SSH Communications Security
เพื่อดูแลการพัฒนาและธุรกิจ
จุดแตกหักระหว่าง Commercial กับ Open Source
เมื่อ SSH พัฒนาไปสู่:
SSH Version 2
โมเดลธุรกิจเปลี่ยนไปสู่:
Commercial Software
ทำให้ชุมชน Open Source เริ่มไม่พอใจ
เพราะพวกเขามองว่า:
เครื่องมือรักษาความปลอดภัยของอินเทอร์เน็ตควรเปิดให้ทุกคนตรวจสอบและใช้งานได้
จึงเกิดการ Fork ครั้งสำคัญ
OpenSSH ถือกำเนิด
ในปี:
1999
ทีม:
OpenBSD
นำโค้ด SSH รุ่นสุดท้ายที่ยังเปิดให้ใช้งาน มาพัฒนาต่อ
พร้อมตัดส่วนที่มีปัญหาด้านลิขสิทธิ์ออก
จนเกิด:
OpenSSH
ต่อมา OpenSSH กลายเป็นระบบ SSH ที่ถูกใช้อย่างแพร่หลายบน:
- Linux
- Unix
- Server
- Cloud Infrastructure
- Network Devices
SSH รอดจากวิกฤตใหญ่หลายครั้ง
Debian OpenSSL Bug
ช่วงปี:
2006–2008
โค้ดบางส่วนของระบบสุ่มถูกปิดออกโดยไม่ได้ตั้งใจ
ทำให้:
Entropy ↓
และจำนวนกุญแจที่สามารถเดาได้ลดลงอย่างรุนแรง
ผลคือผู้ดูแลระบบต้อง:
ตรวจสอบ Key
↓
สร้าง Key ใหม่
↓
เปลี่ยน Credential
เป็นวงกว้าง
บทเรียนคือ:
ระบบเข้ารหัสที่แข็งแรงก็สามารถพังได้จากความผิดพลาดเพียงไม่กี่บรรทัด
Snowden และภัยจาก NSA
ปี:
2013
เอกสารจาก Edward Snowden เปิดเผยโครงการ:
BULLRUN
ของ NSA
ทำให้วงการตระหนักว่า:
Encryption
ไม่ได้หมายความว่า:
ปลอดภัยตลอดไป
OpenSSH จึงต้องลดการพึ่งพา:
Cryptographic Algorithms รุ่นเก่า
และหันไปใช้มาตรฐานที่แข็งแรงกว่า
regreSSHion – บั๊กเก่าที่กลับมาหลอกหลอน
ปี:
2024
Qualys พบช่องโหว่:
regreSSHion
ซึ่งสามารถเปิดช่องให้โจมตีระบบก่อนการยืนยันตัวตนได้
สิ่งที่น่ากลัวคือ:
บั๊กนี้เคยถูกแก้ไปแล้ว
แต่การเปลี่ยนแปลงโค้ดในเวลาต่อมาได้ทำให้ระบบป้องกันเดิมหายไป
จึงเกิดคำว่า:
Regression
หรือ:
แก้ปัญหาแล้ว แต่ปัญหากลับมาอีกครั้ง
ทำไม OpenSSH จึงสำคัญมาก?
เพราะ SSH ไม่ได้อยู่แค่ใน:
คอมพิวเตอร์ส่วนตัว
แต่เป็นส่วนหนึ่งของ:
- Cloud
- Data Center
- Server
- DevOps
- Network Infrastructure
- Enterprise Systems
หาก SSH มีช่องโหว่ร้ายแรง:
ผลกระทบสามารถขยายไปยังระบบจำนวนมหาศาล
ปัญหาที่ไม่มีใครเห็นคือ “เงิน”
OpenSSH เป็นโครงสร้างพื้นฐานสำคัญ
แต่กลับได้รับเงินสนับสนุนน้อยมากเมื่อเทียบกับมูลค่าทางเศรษฐกิจที่มันช่วยปกป้อง
จึงเกิดปัญหา:
Critical Infrastructure
แต่:
Funding ต่ำ
นี่เป็นปัญหาเดียวกับ Open Source สำคัญอื่น ๆ:
โลกพึ่งพาซอฟต์แวร์ฟรี แต่คนสร้างกลับไม่ได้รับทรัพยากรเพียงพอ
ภัยครั้งต่อไปคือ Quantum Computing
ภัยในอนาคตคือ:
Store Now, Decrypt Later
แนวคิดคือ:
ดักเก็บข้อมูลวันนี้
↓
เก็บไว้
↓
รอ Quantum Computer
↓
ถอดรหัสในอนาคต
ดังนั้นข้อมูลที่เข้ารหัสแข็งแรงในวันนี้:
อาจไม่แข็งแรงพอในอนาคต
OpenSSH กำลังเตรียมรับมือ Quantum
ในปี:
2022
OpenSSH 9.0 เพิ่มแนวทางการแลกเปลี่ยนกุญแจที่ออกแบบมาเพื่อเพิ่มความทนทานต่อภัยในอนาคต
และมีการพัฒนาไปสู่:
Post-Quantum Cryptography
เช่น:
ML-KEM
เป้าหมายคือป้องกันไม่ให้ข้อมูลที่ส่งในวันนี้ถูกเก็บไปถอดรหัสในอนาคต
บทเรียนธุรกิจจากประวัติศาสตร์ SSH
1. Open Source สามารถสร้าง Infrastructure ระดับโลก
โครงการที่เริ่มจากนักพัฒนาเพียงคนเดียว:
สามารถกลายเป็น:
Global Infrastructure
ได้
2. Security ต้องพัฒนาอย่างต่อเนื่อง
ไม่มีคำว่า:
Secure Forever
เพราะ:
Threats → เปลี่ยน
Technology → เปลี่ยน
Attack Methods → เปลี่ยน
3. บั๊กเล็ก ๆ อาจสร้างความเสียหายมหาศาล
โดยเฉพาะระบบที่อยู่ใน:
Critical Infrastructure
4. Code Review สำคัญกว่าความเร็ว
การแก้โค้ดที่ดูเหมือนไม่มีพิษภัย:
อาจลบ:
Security Protection
ที่ซ่อนอยู่ในระบบออกโดยไม่รู้ตัว
5. Infrastructure ฟรีไม่ได้แปลว่าไม่มีต้นทุน
ผู้ใช้ไม่จ่ายเงิน:
ไม่ได้หมายความว่า:
ระบบไม่มีค่าใช้จ่าย
ต้นทุนจริงอาจถูกแบกรับโดย:
Developer + Community
FAQ
Q1: SSH คืออะไร?
A: SSH หรือ Secure Shell คือโปรโตคอลที่ใช้สร้างการเชื่อมต่อที่เข้ารหัสระหว่างคอมพิวเตอร์ โดยเฉพาะการเข้าถึงและบริหารเซิร์ฟเวอร์จากระยะไกล
Q2: SSH เกิดขึ้นเมื่อไหร่?
A: SSH ถูกสร้างขึ้นในปี 1995 โดย Tatu Ylönen หลังเกิดเหตุการณ์ดักขโมยรหัสผ่านบนเครือข่ายของ Helsinki University of Technology
Q3: OpenSSH คืออะไร?
A: OpenSSH เป็นโครงการ Open Source ที่พัฒนาต่อยอดจาก SSH และกลายเป็นระบบ SSH ที่ใช้อย่างแพร่หลายใน Linux, Unix และโครงสร้างพื้นฐานเซิร์ฟเวอร์
Q4: ทำไม SSH ใช้ Port 22?
A: SSH ถูกกำหนดให้ใช้พอร์ตหมายเลข 22 เป็นช่องทางมาตรฐานสำหรับการเชื่อมต่อ
Q5: regreSSHion คืออะไร?
A: regreSSHion เป็นช่องโหว่ที่ถูกค้นพบในปี 2024 ซึ่งสะท้อนปัญหา Regression ที่เกิดขึ้นเมื่อการเปลี่ยนแปลงโค้ดทำให้ระบบป้องกันช่องโหว่เดิมกลับหายไป
Q6: Store Now, Decrypt Later คืออะไร?
A: คือแนวคิดที่ผู้โจมตีอาจเก็บข้อมูลที่เข้ารหัสไว้ในปัจจุบัน แล้วรอเทคโนโลยีอย่าง Quantum Computing ที่มีพลังมากพอเพื่อถอดรหัสในอนาคต
Q7: ทำไม Quantum Computing จึงเป็นภัยต่อระบบเข้ารหัส?
A: เพราะ Quantum Computer ในอนาคตอาจสามารถโจมตีอัลกอริทึมเข้ารหัสบางประเภทได้มีประสิทธิภาพมากกว่าคอมพิวเตอร์แบบดั้งเดิม จึงเกิดความพยายามพัฒนา Post-Quantum Cryptography เพื่อเตรียมรับมือ


