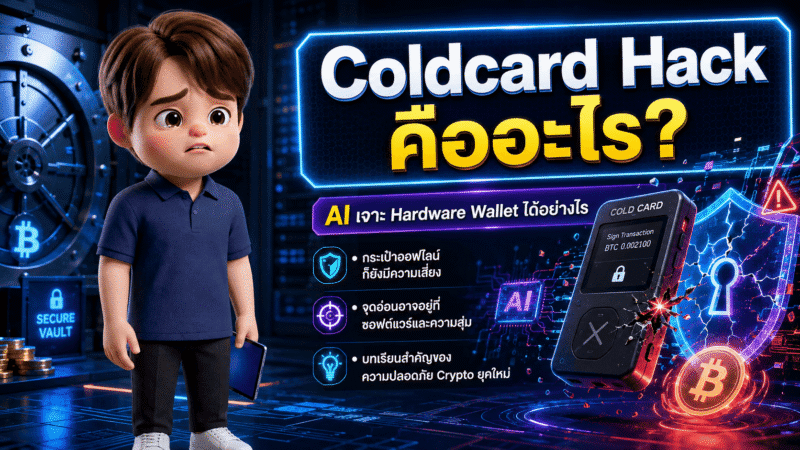

Coldcard Hack คืออะไร และทำไมสร้างความสั่นสะเทือนในโลก Bitcoin?
Coldcard Hack คือเหตุการณ์ที่สะท้อนให้เห็นว่า แม้ Hardware Wallet ที่ออกแบบมาเพื่อความปลอดภัยสูงสุดและแยกตัวออกจากอินเทอร์เน็ต ก็ยังสามารถตกอยู่ในความเสี่ยงได้ หากมีข้อผิดพลาดในระดับซอฟต์แวร์หรือกระบวนการสร้างความสุ่มของระบบ
Coldcard เป็น Hardware Wallet ที่ได้รับความนิยมในกลุ่มผู้ใช้ Bitcoin ระดับสูง เนื่องจากแนวคิด:
- เก็บ Private Key แบบ Offline
- ไม่เชื่อมต่ออินเทอร์เน็ต
- ลดความเสี่ยงจาก Malware
- ให้ผู้ใช้ควบคุมสินทรัพย์เอง
แต่เหตุการณ์นี้แสดงให้เห็นว่า:
ความปลอดภัยไม่ได้ขึ้นอยู่กับการตัดอินเทอร์เน็ตเพียงอย่างเดียว แต่ขึ้นอยู่กับคุณภาพของ Code, Cryptography และกระบวนการออกแบบทั้งหมด
จุดสำคัญของเหตุการณ์นี้คือ:
- ช่องโหว่ด้าน Entropy
- การสุ่ม Seed Phrase ที่ไม่แข็งแรงพอ
- AI ช่วยค้นหาจุดผิดพลาดใน Code
- Hacker ใช้ Computational Power เจาะระบบ
ทำไม Hardware Wallet ถึงถูกมองว่าเป็นป้อมปราการของ Bitcoin?
แนวคิดของ Cold Storage
โดยปกติผู้ถือ Bitcoin มีทางเลือกหลายแบบ:
Hot Wallet
เชื่อมต่ออินเทอร์เน็ตตลอดเวลา
ข้อดี:
- ใช้ง่าย
- ซื้อขายสะดวก
ข้อเสีย:
- เสี่ยง Malware
- เสี่ยงถูก Hack
Hardware Wallet
เก็บ Private Key ภายในอุปกรณ์เฉพาะ
ข้อดี:
- แยกจาก Internet
- ลดช่องทางโจมตี
Coldcard จึงถูกมองว่าเป็น:
Gold Standard
ของ Hardware Wallet
เพราะเน้น:
- Security First
- Privacy
- การควบคุมโดยผู้ใช้
หัวใจของความปลอดภัยคือ Entropy
ความสุ่มที่ไม่มีใครเดาได้
ระบบ Cryptocurrency พึ่งพาสิ่งสำคัญคือ:
Entropy
หมายถึง:
ระดับความไม่สามารถคาดเดาได้ของข้อมูลสุ่ม
Seed Phrase จำนวน:
12 หรือ 24 คำ
ทำหน้าที่เหมือน:
กุญแจเข้าสู่กระเป๋าเงิน
หากสุ่มอย่างถูกต้อง:
จำนวนความเป็นไปได้มหาศาลมาก
จนการเดาด้วยคอมพิวเตอร์แทบเป็นไปไม่ได้
เปรียบเทียบ:
เหมือนการสับไพ่ 52 ใบ
ที่มีรูปแบบความเป็นไปได้มหาศาลเกินกว่าที่เครื่องจักรจะลองทั้งหมดได้
จุดอ่อนสำคัญ – Low Entropy ใน Coldcard MK3
เมื่อความสุ่มถูกลดทอน
ปัญหาที่ถูกกล่าวถึงคือ:
Coldcard รุ่น MK3
ที่จำหน่ายช่วง:
ปี 2021-2023
เกิดข้อผิดพลาดในการเขียน Code
ทำให้ระบบสุ่มไม่ได้มีพื้นที่ความเป็นไปได้เต็มรูปแบบ
จากเดิม:
ระดับความปลอดภัยสูงมาก
กลับถูกลดลงเหลือ:
พื้นที่การค้นหาที่เล็กลง
ผลคือ:
คอมพิวเตอร์ที่มีประสิทธิภาพสูงอาจสามารถ:
- ทดลองชุดรหัสจำนวนมาก
- ค้นหา Seed ที่ถูกต้อง
ได้สำเร็จ
จาก Bug เล็ก ๆ สู่ความเสียหายมหาศาล
เมื่อ Code เพียงบรรทัดเดียวเปลี่ยนความปลอดภัยทั้งหมด
ระบบ Cryptography มีความละเอียดอ่อนมาก
เพราะ:
ความผิดพลาดเล็กน้อย
สามารถทำลาย:
- ความลับของ Key
- ความปลอดภัยของ Wallet
- ความเชื่อมั่นของผู้ใช้
นี่เป็นบทเรียนสำคัญว่า:
ระบบที่ปลอดภัยที่สุด อาจล้มเหลวจากจุดเล็กที่สุด
AI กลายเป็นเครื่องมือใหม่ของ Hacker
จากการค้นหา Bug ด้วยมนุษย์ สู่ AI Code Auditor
ในอดีต:
การตรวจสอบ Source Code ขนาดใหญ่ต้องใช้:
- นักวิจัย Security
- วิศวกรจำนวนมาก
- เวลาหลายเดือน
แต่ยุค AI เปลี่ยนเกม
AI สามารถช่วย:
- อ่าน Code จำนวนมหาศาล
- หา Pattern ผิดปกติ
- วิเคราะห์ Logic
- ชี้ตำแหน่ง Vulnerability
การใช้ AI วิเคราะห์ช่องโหว่
Open-Weight Model กับงาน Cybersecurity
ตามข้อมูล:
มีการกล่าวถึงการใช้โมเดล AI แบบ Open-Weight เช่น:
Kimi K3
จุดเด่น:
- วิเคราะห์ Code ได้เร็ว
- ไม่มีข้อจำกัดแบบระบบปิดบางประเภท
- ช่วยตรวจสอบ Logic
AI ทำหน้าที่เหมือน:
“เครื่องมือค้นหาเข็มในกองฟาง”
ไม่ได้สร้างช่องโหว่ขึ้นมา
แต่ช่วยค้นพบ:
สิ่งที่มนุษย์อาจมองข้าม
Reverse Engineering และ Brute Force Attack
หลัง AI ชี้เป้า Hacker ทำอะไรต่อ?
เมื่อรู้ตำแหน่งปัญหา:
ผู้โจมตีสามารถ:
- วิเคราะห์ช่องโหว่
- ทำ Reverse Engineering
- สร้างเครื่องมือโจมตี
- ใช้ Computational Power ทดลองรหัสจำนวนมาก
หากพื้นที่ค้นหาถูกลดลงมากพอ:
Brute Force
ก็กลายเป็นไปได้
ผลกระทบต่อผู้ถือ Bitcoin
เมื่ออุปกรณ์ Offline ไม่ได้แปลว่าปลอดภัย 100%
บทเรียนสำคัญ:
หลายคนเชื่อว่า:
“ไม่ต่อ Internet = ปลอดภัย”
แต่ความจริง:
ความปลอดภัยขึ้นอยู่กับ:
- Hardware
- Firmware
- Cryptography
- Random Number Generation
- กระบวนการพัฒนา
ปัญหาใหญ่จากแนวคิด Privacy สูงสุด
ความเป็นส่วนตัวกลายเป็นดาบสองคม
Coldcard มีแนวคิด:
ไม่เก็บข้อมูลลูกค้า
เพื่อรักษา Privacy
ข้อดี:
- ลดความเสี่ยงข้อมูลรั่ว
- ไม่มีฐานข้อมูลผู้ใช้ให้โจมตี
แต่ข้อเสีย:
เมื่อเกิดเหตุการณ์ฉุกเฉิน:
บริษัทไม่สามารถ:
- ส่ง Email แจ้งเตือน
- ติดต่อผู้ใช้โดยตรง
- แจ้งเตือนเฉพาะกลุ่มเสี่ยง
ทำให้ต้องพึ่ง:
- Community
- Social Media
- ข่าวสารจากภายนอก
วิธีป้องกันสำหรับผู้ใช้งาน Hardware Wallet
1. ย้ายสินทรัพย์ทันทีเมื่อพบความเสี่ยง
หากอุปกรณ์อยู่ในกลุ่มเสี่ยง:
ควร:
- สร้าง Wallet ใหม่
- ย้าย Bitcoin
- เปลี่ยน Seed ใหม่
2. ใช้ Multisignature Wallet
แทนที่จะใช้:
Single Signature
ที่มี Key เดียว
เปลี่ยนเป็น:
Multisig
เช่น:
2 ใน 3 Keys
ตัวอย่าง:
ต้องใช้:
- Hardware Wallet A
- Hardware Wallet B
ร่วมกัน
ทำให้การโจมตีอุปกรณ์เดียวไม่เพียงพอ
3. อย่าใช้ Hardware Wallet รุ่นเดียวกันทั้งหมด
ข้อผิดพลาดที่พบบ่อย:
ใช้ Multisig แต่:
ทุกอุปกรณ์เป็นรุ่นเดียวกัน
หากมี Bug:
ทุก Key อาจได้รับผลกระทบพร้อมกัน
แนวทางที่ดีกว่า:
ใช้ Hardware Wallet ต่างแบรนด์
4. สร้าง Entropy ด้วยตัวเอง
สำหรับผู้ใช้ระดับสูง:
สามารถสร้าง Seed ด้วย:
- ลูกเต๋า
- วิธีสุ่มภายนอก
- ขั้นตอนตรวจสอบเอง
เพื่อลดการพึ่งพาระบบสุ่มภายใน
บทเรียนธุรกิจจาก Coldcard Hack
1. Security ไม่ใช่ Feature แต่เป็นพื้นฐาน
ในโลก Crypto:
ความผิดพลาดเล็กน้อย
อาจหมายถึง:
สูญเสียเงินจำนวนมหาศาล
2. AI เปลี่ยนสมดุล Cybersecurity
AI สามารถเป็น:
- ผู้ช่วยตรวจสอบระบบ
- เครื่องมือโจมตี
ผู้ชนะคือผู้ที่ใช้ AI ได้อย่างปลอดภัยที่สุด
3. Open Source มีทั้งโอกาสและความเสี่ยง
ข้อดี:
- ตรวจสอบได้
- พัฒนาเร็ว
ข้อเสีย:
- ผู้โจมตีเห็น Code เช่นกัน
FAQ
Q1: Coldcard คืออะไร?
A: Coldcard คือ Hardware Wallet สำหรับ Bitcoin ที่ออกแบบมาเพื่อเก็บ Private Key แบบ Offline และเน้นความปลอดภัยสูง
Q2: Hardware Wallet ปลอดภัย 100% หรือไม่?
A: ไม่ 100% เพราะยังขึ้นอยู่กับ Firmware, Code, Cryptography และกระบวนการสร้าง Seed
Q3: Entropy สำคัญอย่างไร?
A: Entropy คือความสุ่มที่ทำให้ Seed Phrase ไม่สามารถถูกคาดเดาได้ หาก Entropy ต่ำ ความปลอดภัยจะลดลงอย่างมาก
Q4: AI ช่วย Hacker ได้อย่างไร?
A: AI สามารถช่วยวิเคราะห์ Source Code ค้นหา Logic Error และระบุจุดที่ควรตรวจสอบได้เร็วขึ้น
Q5: Multisig ช่วยเพิ่มความปลอดภัยอย่างไร?
A: Multisig ทำให้การทำธุรกรรมต้องใช้หลาย Key ร่วมกัน ลดความเสี่ยงจากการถูกโจมตีอุปกรณ์เพียงเครื่องเดียว